Ausnahmen, die auch EDR blind machen.
Die meisten Exclusions betreffen nur den Virenscanner. Linux-Global-Exclusions und Allow-Indikatoren schalten auch die Erkennung ab. Wardline zeigt sie in einer eigenen Ansicht.
Wardline für Microsoft Defender und KI-Agents
Wardline zeigt, wo Microsoft Defender und Ihre KI-Agents tatsächlich Lücken haben – auf Windows, macOS und Linux, nicht nur in den Richtlinien. Es läuft in Ihrem eigenen Azure-Mandanten und liest nur.


Every open finding by severity, and what Wardline counted in your tenant.
Wardline prüft jede Einstellung auf drei Ebenen: was Sie wollen, was Intune konfiguriert und was auf dem Gerät tatsächlich wirkt. In der Lücke zwischen den letzten beiden kommen Angreifer durch.
mdatp config
Der wirksame Zustand kommt aus Defender selbst – Advanced Hunting und Threat & Vulnerability Management –, nicht aus der Richtlinie.
Endpoint
Intune, Security Settings Management, lokale Änderungen auf dem Gerät und Allow-Indikatoren in Defender for Endpoint – für Windows, macOS und Linux in einer Liste. Jeder Eintrag bekommt eine nachvollziehbare Risikobewertung: Je breiter, je beschreibbarer und je weniger zentral verwaltet, desto riskanter.
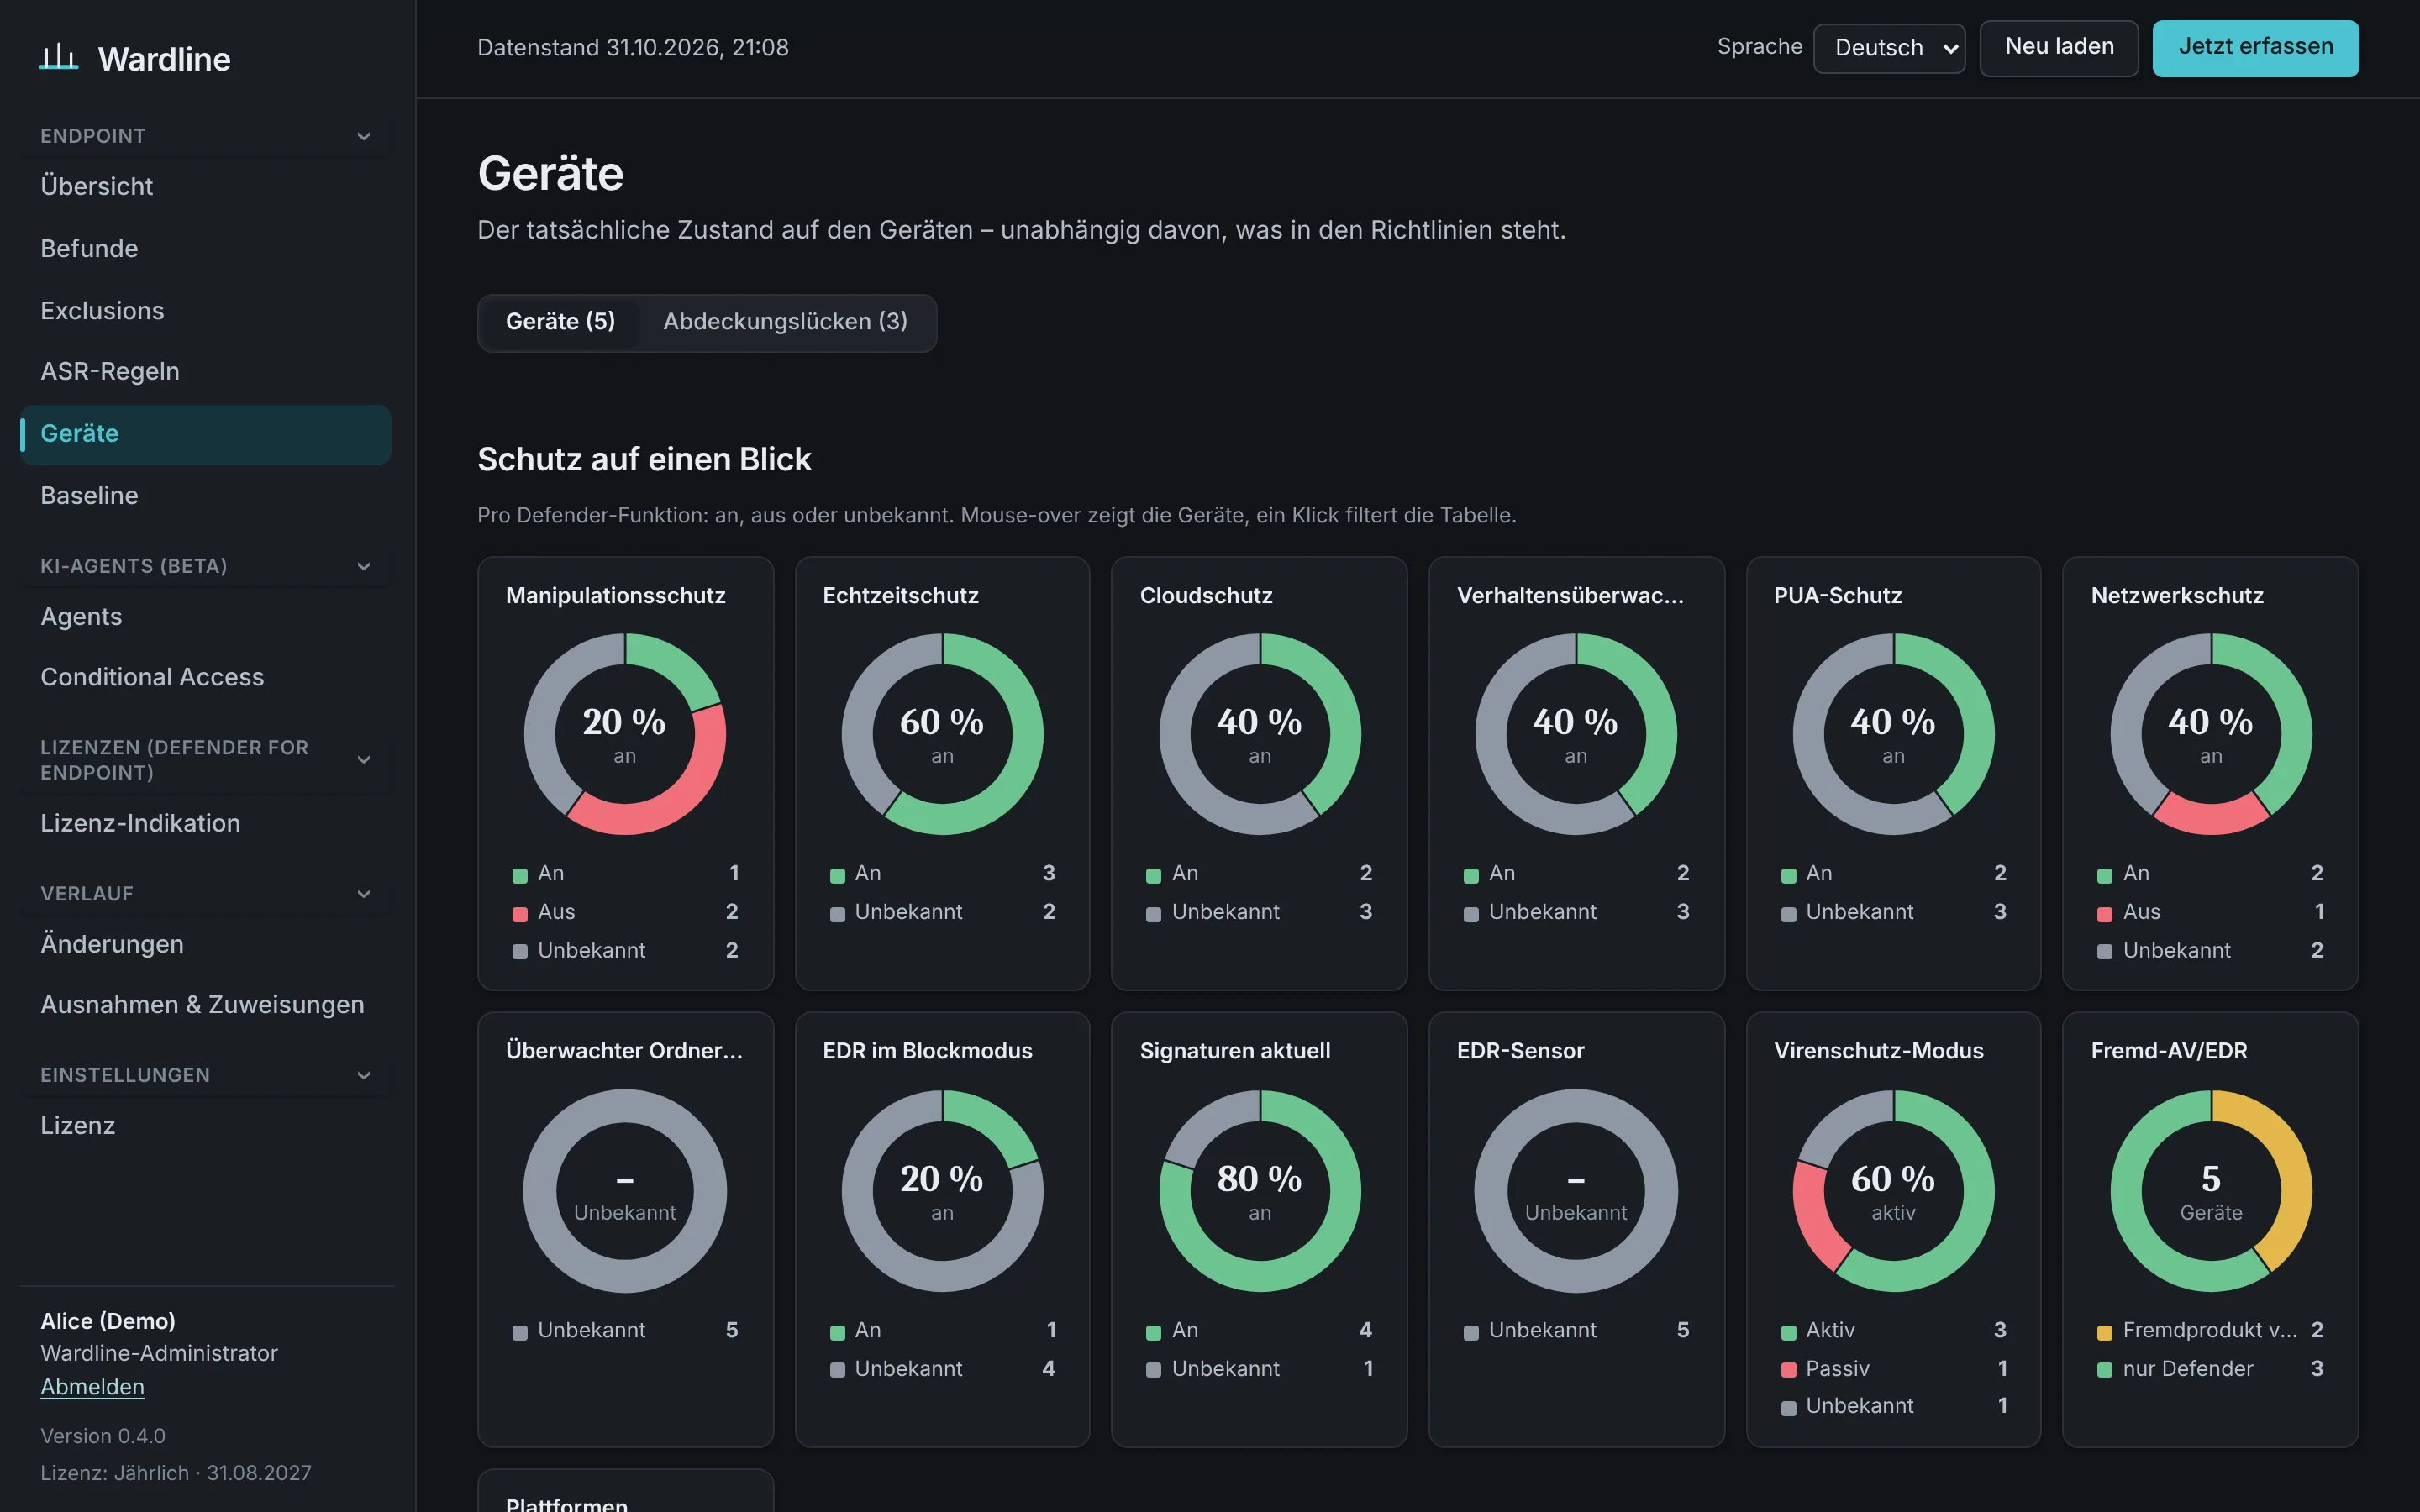
Exclusions aus Intune, Gruppenrichtlinien und der lokalen Registry, ASR-Regeln pro Gerät und Gerätegruppe, Baseline, Manipulations- und Netzwerkschutz, Alter von Plattform und Signaturen.
Exclusions aus Intune und lokalen mdatp-Befehlen, Baseline, Festplattenvollzugriff und Systemerweiterungen, Agent-Version.
Global-Exclusions, die auch EDR blind machen, lokale Änderungen per mdatp config und mdatp_managed.json, Echtzeitschutz, Agent-Version.
Die meisten Exclusions betreffen nur den Virenscanner. Linux-Global-Exclusions und Allow-Indikatoren schalten auch die Erkennung ab. Wardline zeigt sie in einer eigenen Ansicht.
Direkt auf dem Gerät gesetzt, in keiner Richtlinie zu finden. Wardline findet sie über Advanced Hunting und hält den Verlauf über die 30 Tage von Defender hinaus fest.
Soll, konfigurierter und wirksamer Modus jeder Regel – gesamt, pro Defender-Gerätegruppe und pro Gerät, inklusive Konflikten zwischen Richtlinien und ASR-Ausnahmen.
Microsoft Defender Antivirus auf Windows, macOS und Linux gegen Ihre Baseline – und genau das, was sich seit dem letzten Lauf geändert hat.
Lief in den letzten 30 Tagen überhaupt etwas aus diesem Pfad? Wenn nicht, ist die Exclusion ein blinder Fleck, den Sie entfernen können.
Wardline vergleicht die in Intune verwalteten Geräte mit Defender for Endpoint und listet jedes Gerät, das nie onboarded wurde – Lücken, die kein Defender-Bericht zeigen kann.
Betriebssysteme ohne Support, Geräte ohne aktuellen Scan, WSL ohne Defender-Plug-in, erkannte Bedrohungen auf „Zulassen“, Passiv-Modus ohne EDR im Block-Modus – und ASR-Regeln, die bereit für Block sind, weil der Audit in 30 Tagen nichts gesehen hat.
Ist der Intune-Connector für jede genutzte Plattform aktiv? Verlangt die Compliance einen niedrigen Computerrisikowert, und setzt Conditional Access ihn durch? Sonst behält ein kompromittiertes Gerät seinen Zugriff.
Eine lokale Exclusion ist ein Risiko. Ein abgeschalteter Manipulationsschutz ist ein Risiko. Beides auf demselben Gerät heißt: Jeder mit lokalen Adminrechten kann Defender blind machen – und niemand merkt es. Wardline verbindet die Punkte und bewertet die Kombination.
powershell.exe
Hoch
DisableLocalAdminMerge oder exclusionsMergePolicy fehltKI-Agents Beta
Copilot Studio, Foundry und eigene Agents aus Microsoft Entra Agent ID, der Agent-365-Registry und Defender – plus die Coding-Assistenten auf Ihren Endgeräten.
Eine Richtlinie für die Agent-Identität gilt nicht für ihren Agent-User. Und „Alle Benutzer“ schließt Agent-User nicht ein. Wardline bewertet beides getrennt.
Lokale Agents laufen mit den Rechten des angemeldeten Benutzers – Conditional Access erreicht sie nicht. Entscheidend sind das Gerät und wie der Agent konfiguriert ist.
npx -y @modelcontextprotocol/server-filesystem
Zugriffe Optional
Wardline liest Defender XDR Unified RBAC: wer welche Defender-Rolle hat und auf welchem Weg – direkt, über eine Gruppe, berechtigt über PIM für Gruppen oder über ein Access Package im Entitlement Management –, für welche Datenquellen sie gilt und ob sie je genutzt wurde.
Suchen Sie nach einer Rolle oder einer einzelnen Berechtigung – etwa Live Response – und sehen Sie alle, die sie haben oder bekommen könnten.
Alle Mitarbeitenden sehen ihre eigenen Defender-Rollen, mit Links zu PIM und My Access. Ohne Ticket.
Service Principals, die über die Defender-APIs offboarden, isolieren oder Live Response ausführen können – mit Client Secrets, Laufzeit der Anmeldeinformationen und Besitzern. Dazu Rollengruppen ohne Access Review und PIM-Aktivierung ohne MFA.
Aus dem Purview-Audit-Log: wer ein Offboarding-Paket heruntergeladen, wer Live Response ausgeführt, welche Einstellungen geändert hat. Nichts davon taucht in einer Geräte-Timeline auf.
Lizenzen Optional
Für Defender for Endpoint stellt Wardline die gekauften Pläne den Benutzern gegenüber, die sie haben, und den Client-Geräten, die tatsächlich onboarded sind – und wer sie nutzt. Server werden getrennt aufgeführt.

Befunde lösen sich nicht von selbst. Geben Sie sie an die, die sie beheben können, akzeptieren Sie bewusst die, mit denen Sie leben – und halten Sie jede Entscheidung fest.

Geben Sie einen Befund oder eine Exclusion an einen Entra-Benutzer, eine Sicherheitsgruppe oder eine Verteilerliste – direkt aus dem Verzeichnis ausgewählt. Die Zuweisung erscheint in der Befundliste, mit eigenem Filter.
Begründung, Verantwortlicher, optionales Ticket und ein Ablaufdatum – oder unbegrenzt. Akzeptierte Einträge zählen nicht mehr als offen und kommen nach Ablauf von selbst zurück.
Jedes Akzeptieren, Widerrufen, Zuweisen und Entfernen wird mit Person und Zeitpunkt festgehalten – genau das, wonach Prüfer fragen.
Neue Befunde ab dem Schweregrad Ihrer Wahl gehen an Teams oder Power Automate – inklusive Zuweisung, damit ein Flow die zuständige Stelle direkt per E-Mail informiert.
Datierte Snapshots in Ihrem eigenen Storage-Account, optional unveränderbar. Sehen Sie die Drift zwischen zwei Läufen und exportieren Sie jede Tabelle als CSV – Evidenz, mit der Ihre Prüfer arbeiten können.

Wardline ist kein Cloud-Dienst, an den Sie Daten schicken. Sie installieren es in Ihrer eigenen Azure-Subscription, und es liest ausschließlich.
Portal, Datenerfassung und Snapshots liegen in Ihrer Subscription. Keine Hersteller-Cloud, keine Mandantendaten bei uns.
Managed Identity und Workload Identity Federation. Keine Client Secrets, Zertifikate oder Storage Keys, die rotiert werden müssen.
Jedes Feature bringt nur die Leserechte mit, die es braucht. Schalten Sie ein Feature ab, werden seine Rechte entfernt.
Ihr Identity-Team kann die App-Registrierungen vorab anlegen. Das Azure-Team hängt sie nur noch an.
# Genau anzeigen, was berechtigt wird
./setup/Install-Wardline.ps1 -ShowPermissions

# In Ihre Subscription ausrollen
./setup/Install-Wardline.ps1 -ResourceGroup rg-wardline -Location westeuropeEvidenz für ISO/IEC 27001:2022, NIST CSF 2.0, SOC 2 und DSGVO. Wardline liefert Evidenz, keine Zertifizierung.
Compliance-Mapping ansehenKostenlos im Lab starten. Auf Enterprise wechseln, sobald Wardline produktiv läuft.
Kostenlos
Für Lab und Evaluierung.
€19 pro Monat
oder 199 € pro Jahr, pro Mandant. Für den produktiven Einsatz.
Ihr Lizenzschlüssel wird offline geprüft – an uns wird nichts gesendet. Die Azure-Ressourcen von Wardline laufen in Ihrer Subscription und werden von Microsoft abgerechnet.
FAQ
Wardline ist ein selbst gehostetes Werkzeug für die Sicherheitslage von Microsoft Defender for Endpoint, Intune, Entra ID und KI-Agents. Es vergleicht Soll, Intune-Konfiguration und den tatsächlich wirksamen Zustand auf jedem Gerät und macht aus den Lücken Befunde.
Nein. Wardline läuft als Azure Function App in Ihrer eigenen Azure-Subscription und speichert Ergebnisse in Ihrem eigenen Storage Account. Es nutzt ausschließlich lesende Anwendungsberechtigungen und meldet sich nie beim Hersteller – auch nicht für die Lizenzprüfung.
Nur lesende Anwendungsberechtigungen und nur für die Funktionen, die Sie auswählen – zum Beispiel ThreatHunting.Read.All für Advanced Hunting oder DeviceManagementConfiguration.Read.All für Intune-Richtlinien. Das Installationsskript zeigt die genaue Liste, bevor es etwas vergibt.
Windows-, Windows-Server-, macOS- und Linux-Geräte in Defender for Endpoint, Intune-Richtlinien für alle drei Plattformen sowie KI-Agents in Entra Agent ID, Agent 365 und auf lokalen Geräten.
Das Defender-Portal zeigt jede Quelle für sich. Wardline führt sie zusammen: Ausschlüsse aus Intune, Gruppenrichtlinien, lokaler Registry und mdatp in einer Liste, ASR-Regeln vom Soll bis zum wirksamen Modus und Befunde, die erst entstehen, wenn zwei Schwächen zusammentreffen – etwa lokale Ausschlüsse auf einem Gerät ohne Tamper Protection.
Community ist kostenlos und zeigt die ersten zehn Zeilen jeder Liste. Enterprise kostet 19 € im Monat oder 199 € im Jahr pro Tenant und hebt die Begrenzung auf. Ihre Azure-Ressourcen rechnet Microsoft ab.
Ein PowerShell-Skript stellt die Function App bereit, vergibt die ausgewählten Berechtigungen und registriert das Portal. Danach „Jetzt erfassen“ klicken – Richtlinien, Geräte und Agents erscheinen nach wenigen Minuten.
Nein. Wardline liest nur. Befunde enthalten eine Empfehlung; was Sie in Intune oder im Defender-Portal ändern, entscheiden Sie.
PowerShell, angemeldet an Ihrem Mandanten. Lokal muss nichts installiert werden.
Er zeigt die Berechtigungen, rollt Wardline in eine Ressourcengruppe aus und erteilt die Zustimmung – oder gibt den Befehl für Ihr Identity-Team aus.
„Jetzt erfassen“ klicken. Richtlinien, Geräte und Agents erscheinen nach wenigen Minuten.